Google conferma: falla di sicurezza pericolosa su Pixel sfruttata dagli hacker. Ecco cosa fare subito
Una falla zero-day nei Google Pixel è stata sfruttata in attacchi mirati. Google ha rilasciato una patch urgente. Tutte le informazioni su come mettere al sicuro il tuo dispositivo.
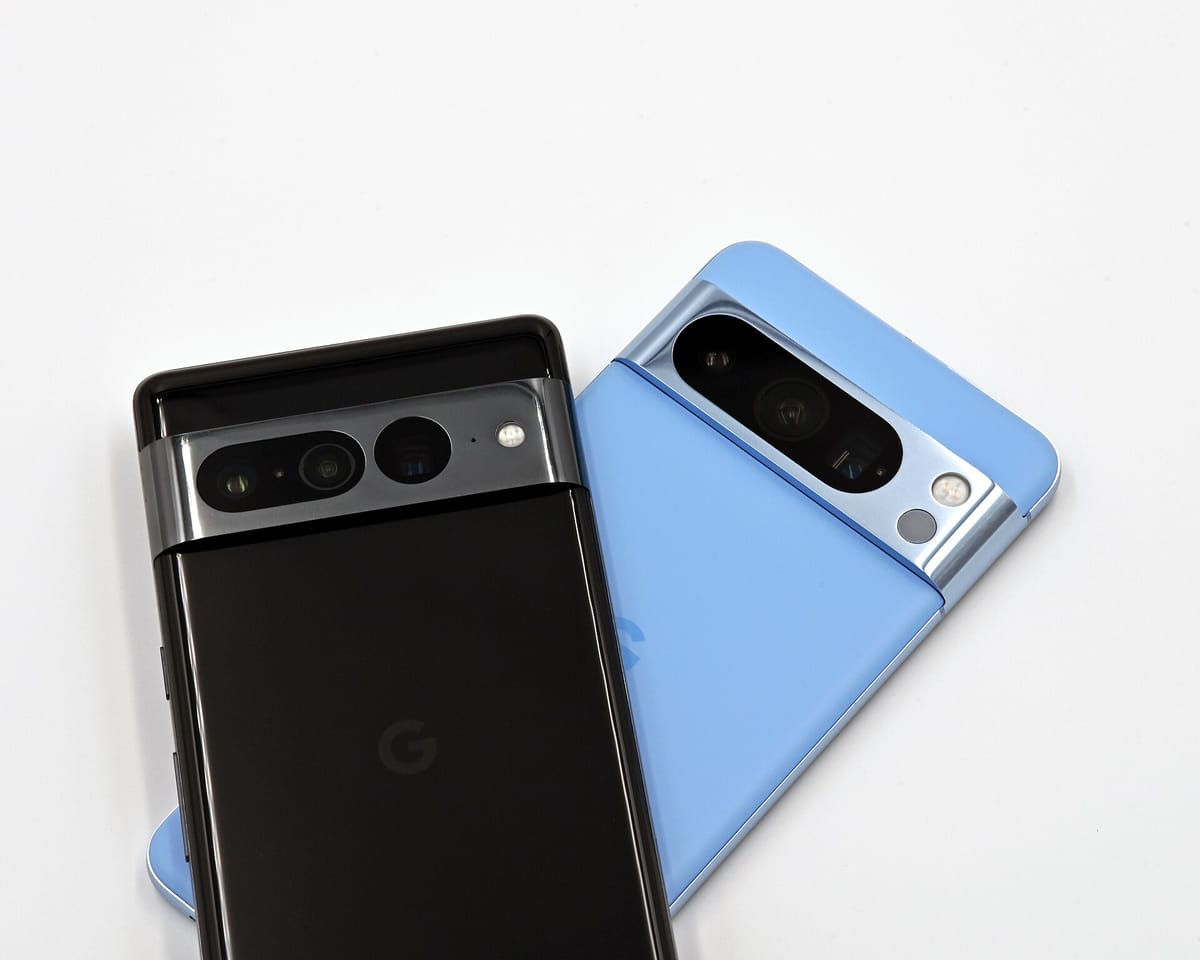
Il gigante di Mountain View ha confermato, con il bollettino di sicurezza di giugno 2024, che una vulnerabilità critica nei dispositivi Pixel è stata sfruttata attivamente in natura da malintenzionati. Il caso ha acceso i riflettori sui rischi che corrono milioni di utenti in tutto il mondo, incluso il mercato italiano. In questo articolo analizzeremo in dettaglio la falla, le implicazioni pratiche e, soprattutto, le misure da adottare per mettere al sicuro i propri dati.
Una falla zero-day: perché è così pericolosa
La vulnerabilità in questione è una cosiddetta zero-day, ovvero una lacuna di sicurezza sconosciuta al produttore e sfruttata dai criminali informatici prima che venga rilasciata una patch ufficiale. Nel momento in cui Google ha scoperto l'attacco, la falla era già stata utilizzata in attacchi mirati, una caratteristica che eleva notevolmente il livello di allarme. L'azienda ha attribuito lo sfruttamento a un gruppo di attaccanti con risorse finanziarie e tecnologiche elevate, probabilmente riconducibile a una agenzia di intelligence di uno stato-nazione.
I dettagli tecnici della vulnerabilità CVE-2024-32896
La falla è identificata dal codice CVE-2024-32896 e rientra nella categoria delle escalation di privilegi nel componente di sistema relativo alla gestione della memoria del kernel. In termini semplici, un'applicazione malevola o un utente malintenzionato con accesso locale al dispositivo potrebbe elevare i propri privilegi fino a ottenere il pieno controllo del sistema. Questo livello di accesso consente di bypassare le barriere di sicurezza del sistema operativo Android, rubare credenziali, leggere conversazioni private, attivare il microfono e la fotocamera da remoto e installare software di spionaggio invisibile all'utente.
Secondo l'analisi degli esperti del Project Zero e del Google Threat Analysis Group (TAG), la vulnerabilità è stata sfruttata in combinazione con un'altra falla per ottenere l'esecuzione di codice in modalità remota, creando una catena di exploit estremamente pericolosa. I vettori di attacco individuali includono l'invio di SMS o messaggi tramite applicazioni di messaggistica con link malevoli che, una volta cliccati, innescano il primo stadio dell'attacco.
Quali dispositivi Pixel sono a rischio
La conferma ufficiale di Google indica che tutti i dispositivi Pixel in commercio, a partire da Pixel 5 fino alla serie più recente Pixel 8 e Pixel 8 Pro, sono potenzialmente esposti. Non sono esclusi dalla lista dei bersagli i modelli Pixel Fold e Pixel Tablet. L'azienda ha inoltre ammesso che la falla potrebbe avere implicazioni anche per altri dispositivi Android che utilizzano la stessa componentistica di sicurezza, ma la priorità è stata data ai modelli Pixel per i quali è in distribuzione l'aggiornamento di sicurezza di questo mese.
La risposta di Google: patch immediata e monitoraggio continuo
Google ha reagito con prontezza, rilasciando una patch di sicurezza come parte dell'aggiornamento Android Security Bulletin di luglio 2025. La correzione è disponibile per tutti i modelli supportati e per gli utenti che hanno attivato la ricezione automatica degli aggiornamenti. È importante sottolineare che, anche se lo sfruttamento è stato rilevato in attacchi altamente mirati, il ritardo nell'installazione della patch espone qualsiasi utente a un rischio concreto. Google ha inoltre integrato il controllo dei dispositivi tramite il servizio Pixel Safe Mode e ha dichiarato che sta monitorando attivamente nuove varianti dell'exploit.
Come sapere se il tuo Pixel è stato colpito
Non esiste un metodo infallibile per determinare se un dispositivo sia stato compromesso tramite questa specifica vulnerabilità, ma alcuni campanelli d'allarme possono aiutare a individuare un'intrusione: un uso anomalo della batteria, picchi di traffico dati in background, applicazioni sconosciute installate all'insaputa dell'utente e una temperatura del dispositivo inspiegabilmente alta. In tal caso, si consiglia di eseguire un ripristino delle impostazioni di fabbrica e di ripristinare i backup da un archivio precedente alla presunta infezione. Gli utenti più attenti alla sicurezza possono utilizzare strumenti come il comando di controllo dell'integrità di Android o app di terze parti per l'analisi dei processi di sistema.
Prevenzione e buone pratiche per gli utenti italiani
Alla luce dell'emergenza, gli esperti di sicurezza raccomandano alcune semplici ma efficaci misure preventive. Innanzitutto, è fondamentale installare immediatamente l'aggiornamento di sicurezza non appena disponibile. In secondo luogo, è opportuno scaricare applicazioni esclusivamente da Google Play, evitando store di terze parti che potrebbero ospitare software malevolo. È inoltre consigliabile prestare attenzione ai permessi richiesti dalle app e disattivare le installazioni da fonti sconosciute. Per gli account ad alta sensibilità, come quelli bancari o aziendali, si raccomanda di abilitare l'autenticazione a due fattori e di utilizzare una VPN quando si è connessi a reti Wi-Fi pubbliche. Il controllo regolare dei dispositivi associati all'account Google è un'altra azione fondamentale: è possibile farlo visitando la pagina dedicata alla sicurezza del proprio account.
La posizione di Google e l'impatto sul mercato italiano
La conferma della falla ha indotto Google a rafforzare la collaborazione con i ricercatori di sicurezza indipendenti e a investire ulteriormente nel programma bug bounty. L'azienda ha dichiarato che non sono stati osservati dati rubati da utenti italiani, ma ha comunque invitato gli utenti di tutto il mondo a non abbassare la guardia. In Italia, la notizia ha avuto ampia risonanza sui forum di tecnologia, spingendo diversi utenti a chiedere chiarimenti sulla durata del supporto dei Pixel. Google ha risposto sottolineando l'impegno a fornire aggiornamenti di sicurezza per almeno cinque anni dalla data di vendita del dispositivo.
Scadenze e aggiornamenti futuri
L'azienda ha promesso di pubblicare report dettagliati sui prossimi passi, includendo correzioni per le vulnerabilità correlate. Gli esperti ritengono che, a breve, verranno apportate migliorie sostanziali alla gestione dei permessi e all'isolamento dei processi in kernel. Fino ad allora, gli utenti devono rimanere vigili e monitorare i canali ufficiali di Google per gli annunci di sicurezza. La minaccia rimane alta, ma l'adozione tempestiva delle patch, unita a prassi di navigazione sicura, riduce significativamente la superficie d'attacco.
Conclusioni: non abbassare la guardia
La conferma di questa pericolosa falla di sicurezza sui dispositivi Pixel rappresenta un campanello d'allarme per tutti gli utenti Android. La collaborazione tra Google, la community di ricercatori e gli utenti finali è la prima linea di difesa contro le minacce informatiche sempre più sofisticate. Non esiste un sistema perfetto, ma seguire con rigore le procedure di aggiornamento e le buone pratiche di sicurezza consente di limitare al minimo i rischi. In un mondo in cui i dati personali sono il nuovo petrolio, investire nella propria sicurezza digitale non è opzionale ma indispensabile. Restate informati visitando le pagine ufficiali del Google Security Blog e aggiornate i vostri dispositivi appena disponibili. La protezione dei vostri dati inizia da un piccolo gesto: l'installazione dell'ultimo aggiornamento.