CLOSEDQUORUM: il malware che affida le decisioni tattiche all’IA
CLOSEDQUORUM delega alcune scelte tattiche a più modelli linguistici. Cosa ha ricostruito Cisco Talos e quali limiti restano nella prova pubblica.
Quando si parla di malware autonomo, è facile immaginare un programma capace di improvvisare qualunque attacco senza intervento umano. Il caso CLOSEDQUORUM, analizzato da Cisco Talos nel settembre 2026, è più circoscritto e per questo più interessante: un impianto per Windows progettato per delegare a più modelli linguistici la scelta della prossima azione, all’interno di un insieme di operazioni già definito nel codice.
La distinzione conta. Non siamo davanti alla prova di una rete criminale di agenti che si replica e si coordina liberamente, né a un malware osservato mentre conduce una campagna completa. Talos descrive un’architettura autonoma nel processo decisionale e ha ricostruito il flusso attraverso l’analisi del binario; la distribuzione pubblica, però, contiene chiavi segnaposto e un webhook dimostrativo. I ricercatori non hanno quindi osservato l’esecuzione end-to-end del sistema né confermato che fosse stato usato in attacchi reali.
Che cos’è CLOSEDQUORUM
CLOSEDQUORUM è un eseguibile Windows a 64 bit, compilato in Go, che Talos considera il primo impianto pubblicamente descritto a usare modelli linguistici come infrastruttura di comando e controllo tattico. In un impianto tradizionale l’operatore invia istruzioni da un server controllato dall’attaccante. Qui il programma interroga servizi di modelli linguistici e usa le risposte per scegliere tra capacità già presenti nel campione.
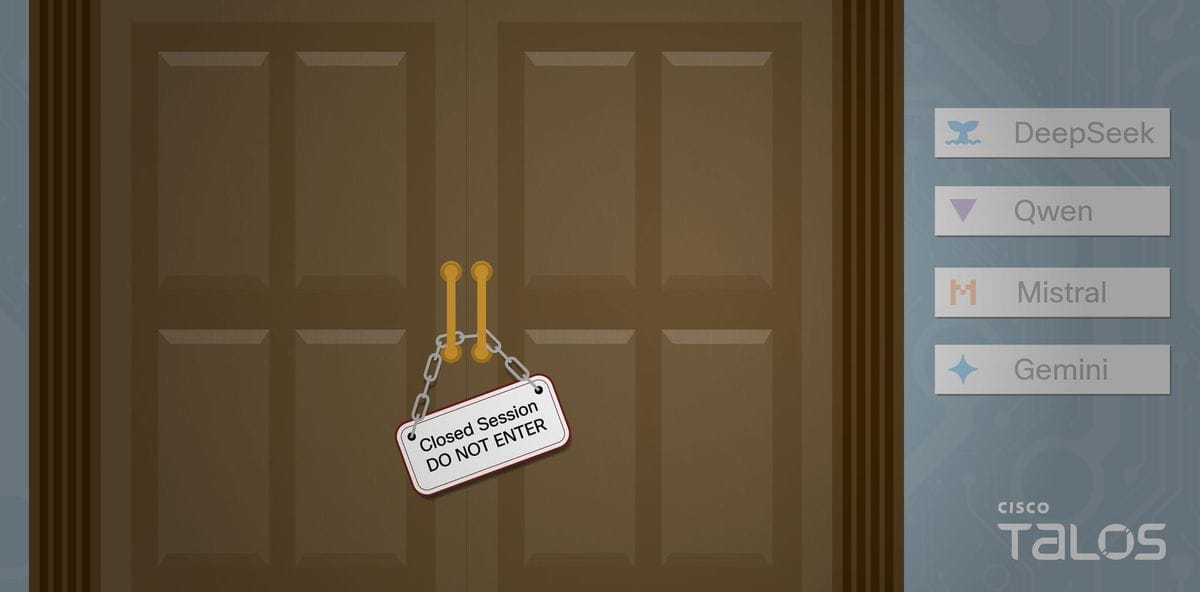
Il nome richiama il meccanismo di voto: possono essere consultati DeepSeek, Qwen, Mistral e Google Gemini. Le risposte vengono raccolte e la decisione più votata determina il passo successivo. Non è un confronto aperto tra quattro intelligenze che inventano strategie senza vincoli: il programma si aspetta risposte strutturate e limita le opzioni a un vocabolario operativo prestabilito. Se le risposte non sono valide o i servizi non rispondono, l’analisi di Talos descrive un comportamento di attesa e nuovo tentativo, non un’azione arbitraria.
Un decisore, non un attaccante onnipotente
Nel binario sono presenti funzioni pensate per raccogliere credenziali e portafogli di criptovalute, tentare persistenza o procedere con tecniche d’iniezione. Il modello può selezionare una capacità, ma non crea da zero ogni componente dell’attacco: il codice stabilisce quali operazioni siano disponibili e come interpretare la decisione. È una forma di automazione che sposta alcune scelte tattiche dal criminale al software, mantenendole dentro un perimetro implementato in anticipo.
Questa impostazione rende più concreto il dibattito sull’uso offensivo dell’IA. Il punto non è attribuire al programma intenzioni o autonomia generale, ma osservare che una fase dell’operazione può essere delegata a un processo che consulta servizi esterni e continua il proprio ciclo decisionale senza ricevere un nuovo comando umano a ogni passaggio. La portata effettiva resta legata alle funzioni incluse, alle credenziali necessarie e alla possibilità che le chiamate ai modelli abbiano successo.
Perché il progetto CAIRN è rilevante
CLOSEDQUORUM è emerso attraverso CAIRN, il progetto di ricerca open source presentato da Cisco Talos per individuare e classificare malware integrato con sistemi di intelligenza artificiale. Il nome esteso è Cognitive Artifact Intelligence Research Network. L’idea è cercare le tracce che gli sviluppatori lasciano nell’integrare questi servizi: modelli di prompt, indirizzi degli endpoint, stringhe di configurazione e altri elementi osservabili nei metadati.
CAIRN combina regole YARA, raggruppamento semantico e collegamenti tra campioni per aiutare gli analisti a esplorare relazioni e possibili famiglie. La metodologia descritta da Talos può lavorare sui metadati senza scaricare o eseguire ogni binario esaminato. Non equivale a un rilevatore universale: gli artefatti disponibili determinano cosa si può individuare, e una corrispondenza iniziale non dimostra da sola che un campione sia una minaccia operativa. Il progetto serve a rendere più sistematica la ricerca di una classe di indizi, non a sostituire l’analisi del campione.
Cosa cambia per chi si occupa di sicurezza
Il caso suggerisce di non limitare l’analisi di un programma sospetto al solo server di comando tradizionale. Le chiamate a servizi legittimi di IA possono far parte di un flusso malevolo, mentre prompt, endpoint e configurazioni possono offrire indicatori utili per collegare campioni. Sono piste da integrare nel contesto dell’indagine, non prove automatiche: un’applicazione legittima può usare gli stessi fornitori e le stesse interfacce.
Per ora il valore di CLOSEDQUORUM è soprattutto quello di un esempio tecnico documentato, non di una dimostrazione che il malware autonomo sia già una minaccia diffusa. L’architettura mostra come un insieme ristretto di decisioni possa essere affidato a più modelli; allo stesso tempo, i segnaposto nella distribuzione pubblica e l’assenza di un’esecuzione completa lasciano aperte domande sul funzionamento reale in condizioni operative. CAIRN offre agli analisti un metodo per seguire questo filone, mentre il caso invita a distinguere con precisione tra capacità presenti nel codice, comportamento effettivamente osservato e impiego sul campo.