VOLTA: l’infostealer che usa l’AI per ordinare i dati rubati
Cisco Talos ha analizzato VOLTA, un infostealer Windows che può inviare un dossier sui dati sottratti a modelli AI. Ecco come funziona la fase di profilazione e quali misure difensive indica la ricerca.
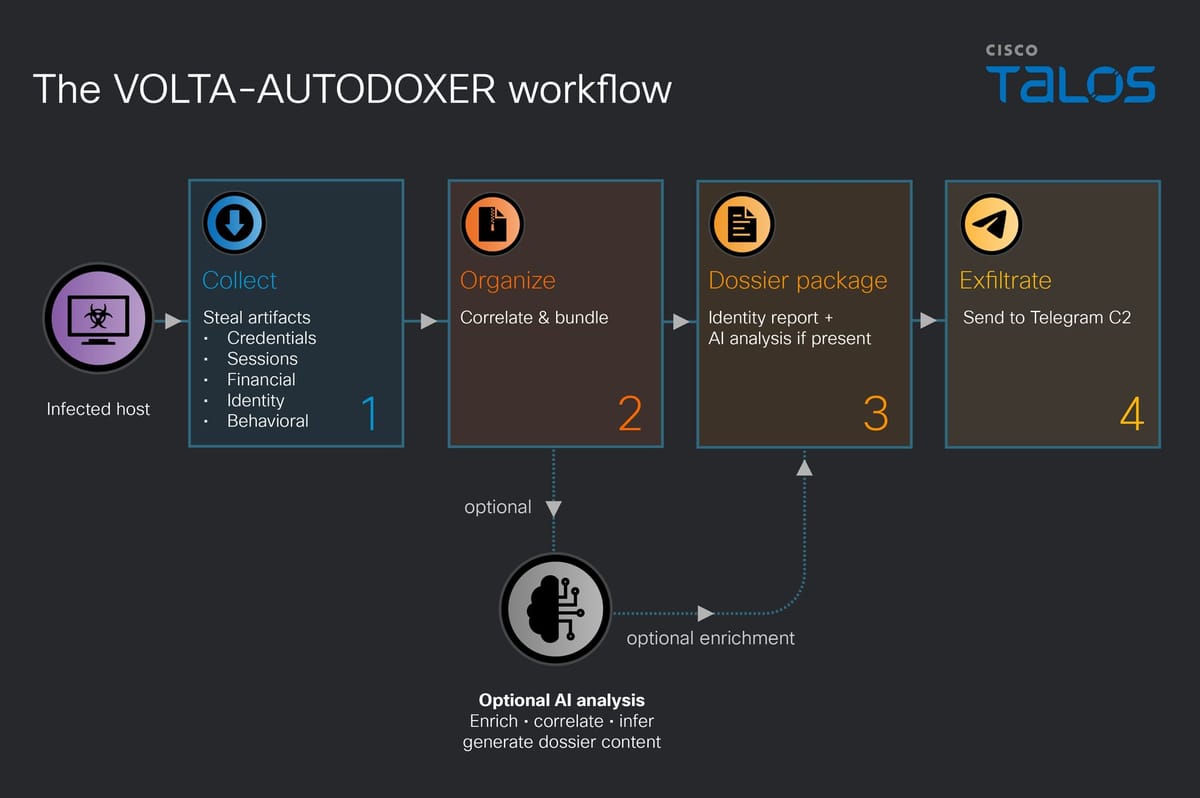
Un infostealer di solito punta a raccogliere il più possibile e lascia all’operatore il compito di capire quali dati siano utili. VOLTA, chiamato “VOLTA-AUTODOXER” nel proprio codice, aggiunge un passaggio diverso: dopo il furto può assemblare un dossier sulla persona e affidarne l’analisi a un modello linguistico. La componente AI non sostituisce il malware tradizionale; prova invece a ridurre il lavoro necessario per ordinare ciò che è stato sottratto.
Dal furto di credenziali al profilo della vittima
Nell’analisi di Cisco Talos, VOLTA è un infostealer per Windows che raccoglie password salvate nei browser, cookie, dati di carte di pagamento e seed phrase di wallet. L’elenco comprende anche sessioni di Discord, Telegram, Steam e Roblox, token OAuth Microsoft, profili e configurazioni di strumenti come SSH e servizi cloud, oltre ai profili delle reti Wi-Fi salvate. Non si tratta quindi soltanto di ottenere una password: cookie e token possono rappresentare sessioni già autenticate, mentre i dati di contesto aiutano a collegare account diversi.
Il programma può poi usare le sessioni sottratte per arricchire il quadro. Talos descrive ricerche nelle email per trovare ricevute e confermare un indirizzo, consultazione degli ordini su servizi di consegna e raccolta di informazioni da account collegati. Le informazioni vengono organizzate localmente in un rapporto: è questo passaggio a trasformare una raccolta eterogenea in un insieme più leggibile per chi riceve il furto.
Che cosa aggiunge l’AI
Il dossier può essere inviato tramite OpenRouter a un modello linguistico. La configurazione analizzata da Talos indica Claude Opus 4.6 come modello predefinito, con passaggi successivi a Kimi K2 e Gemini 2.5 Flash se la risposta contiene formule riconosciute come un rifiuto. Il prompt chiede al modello di comportarsi da analista e produrre una valutazione strutturata, includendo una stima degli asset di interesse e un quadro delle abitudini di sicurezza. In altre parole, l’obiettivo non è chiedere all’AI di trovare da sola nuovi dati, ma di mettere in relazione quelli già raccolti e indicare quali potrebbero essere più preziosi per un criminale.
Questo dettaglio conta anche per capire i limiti della scoperta. L’analisi tecnica documenta funzioni e configurazione del campione esaminato: non dimostra da sola quante persone siano state colpite, che i modelli abbiano sempre prodotto l’output richiesto o che ogni installazione attivi la fase AI. Talos descrive infatti l’analisi linguistica come una parte aggiuntiva; il furto può restare operativo anche quando la chiamata al modello non va a buon fine o non è configurata.
Perché il dossier rende il furto più utile
Un elenco di credenziali può contenere molti elementi scaduti, duplicati o poco rilevanti. Un profilo che collega email, acquisti, account social, giochi e configurazioni di rete offre invece un punto di partenza per scegliere dove concentrare l’attenzione. La valutazione generata non va confusa con una verità verificata: resta un’analisi automatica basata su dati rubati e può contenere inferenze errate. Per l’operatore, però, anche un ordinamento imperfetto può ridurre il tempo speso a esaminare ogni riga di un archivio.
Talos descrive inoltre un eseguibile che si elimina dopo l’esecuzione e non individua infrastrutture controllate direttamente dall’autore del malware. Questo non significa che il rischio sia invisibile o che la minaccia abbia una diffusione nota: significa che il campione studiato non offre il consueto indicatore semplice di un server proprietario da bloccare. Il rapporto conservato sul computer può quindi diventare un reperto utile durante l’analisi di un incidente.
Come ridurre il rischio e cosa fare dopo un sospetto
La raccomandazione tecnica più specifica di Talos riguarda Chrome: limitare con policy di controllo applicativo quali processi possano avviarlo con l’opzione --headless, usata nel percorso che consente al malware di accedere ai dati protetti da App-Bound Encryption. In un’organizzazione, la regola va valutata con chi gestisce le applicazioni e verificata rispetto agli strumenti di sviluppo legittimi, così da non interrompere flussi di lavoro autorizzati. La stessa ricerca suggerisce di generare un avviso quando un processo non riconosciuto avvia Chrome in quella modalità.
Se si sospetta un’infezione, non basta cambiare una sola password dal dispositivo interessato. Talos consiglia di conservare, quando presente, il file %APPDATA%\volta_debug.txt, che può registrare cosa è stato raccolto e se la fase AI è riuscita; poi occorre revocare i token potenzialmente esposti e cambiare le password degli account coinvolti, preferibilmente da un dispositivo pulito. Se una seed phrase era salvata in chiaro sul computer, la raccomandazione è considerare compromesso il wallet e trasferire i fondi a uno nuovo con seed generata su un dispositivo isolato. Sono azioni da coordinare rapidamente con il supporto IT o un professionista di risposta agli incidenti, soprattutto per account di lavoro e servizi finanziari.
Il caso VOLTA mostra quindi un’evoluzione precisa: l’intelligenza artificiale viene collocata dopo il furto, come strumento di classificazione e sintesi. Per difendersi, la priorità resta impedire l’esecuzione di software non affidabile, proteggere credenziali e sessioni e reagire alla compromissione prima che token ancora validi possano essere riutilizzati.